- Codexの権限設定、初心者は「承認を求める」から始めよう
- 作業範囲を限定し、必要な操作だけ任せる
- 「承認を求める」でも範囲内の編集は進む
- Codexの権限設定はどこ?アプリ・CLI・IDEの変更手順
- アプリは入力欄の下にある権限メニューを開く
- CLIは /permissions で現在の設定を確認する
- IDE拡張は入力欄の権限コントロールから確認する
- 承認を求める・自動レビュー・フルアクセスは何が違う?
- 承認を求める設定は、境界を越えるときに自分で判断する
- 自動レビューは別のAIが対象の承認依頼を審査する
- フルアクセスはファイルと通信の制限を広く外す
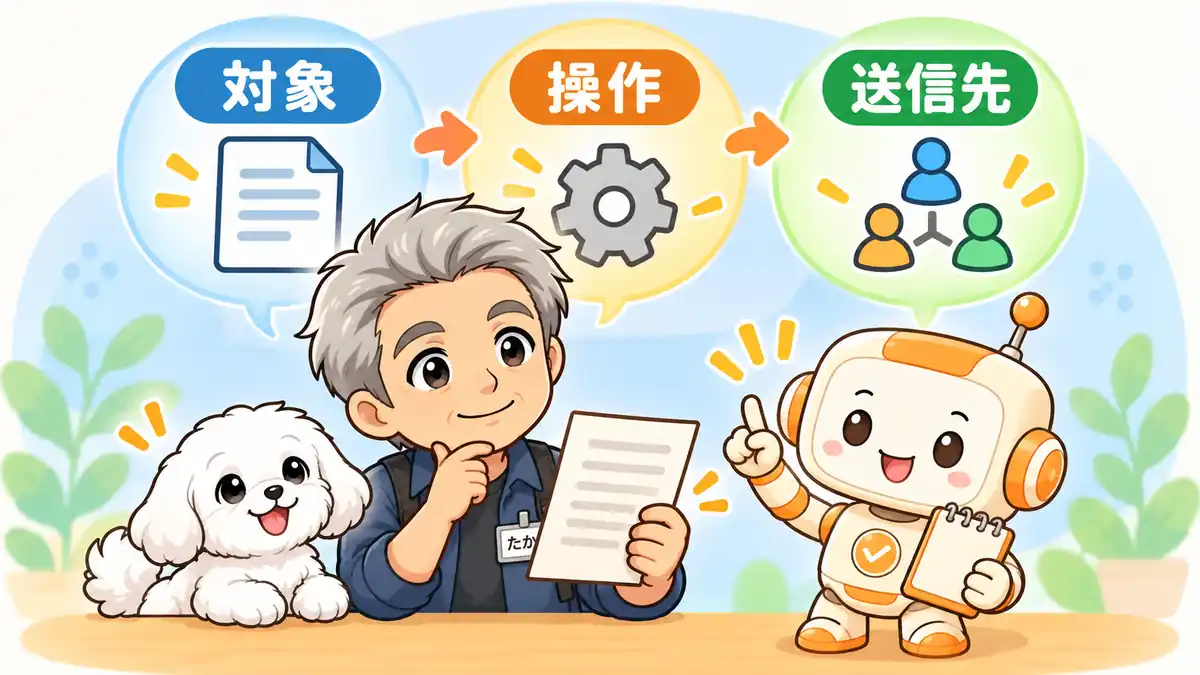
- 承認画面が出たら「対象・操作・送信先」を確認しよう
- どのファイルを、どう変更するのか
- 外部通信は接続先と送る内容を確認する
- 一度の許可と継続する許可を区別する
- Codexで毎回承認が出るときは、止まる理由を切り分ける
- 作業フォルダ外への書き込みと通信制限を確認する
- サンドボックスの制限・自動レビューの拒否を区別する
- Windowsの初回設定や会社の管理制限を確認する
- CLIで権限の既定値を変えるときのconfig.toml
- ユーザー設定とプロジェクト設定の場所を確認する
- sandbox_mode・approval_policy・approvals_reviewerを分けて読む
- 新しい権限プロファイルと従来設定を混ぜない
- Codexの権限設定でよくある質問
- まとめ|作業範囲を確認してから、必要な権限だけ許可しよう
Codexの権限設定に迷ったら、作業範囲を限定して「承認を求める」から始めるのがおすすめです。範囲内の編集は確認なしで進むこともあるので、結果の差分も自分で確認します。
設定はどこにあるのか。自動レビューとフルアクセスは何が違うのか。毎回止まると、どこまで許可すればよいか迷いますよね。
ここから設定の入口、各モードの違い、承認依頼の読み方を順番に見ていきます。まずは原稿のコピー一つを任せる所から。
このブログは、AIツールを「むずかしいもの」から「自分の道具」に変えていく、その過程を一緒にたどる場所です。
もしもAIが、あなたの仕事の右腕になったら。その最初の一歩を、ここから始めましょう。
Codexの権限設定、初心者は「承認を求める」から始めよう
🗨️ たかのひとことメモ
最初から全部任せるのは、ちょっと勇気が要りますよね。原稿のコピー一つからでええんです。
迷ったら、作業するフォルダを限定し、「承認を求める」設定から始めるのがおすすめです。Codexが扱う範囲をつかんでから、必要な操作だけ許可する。この順番なら、何を任せたかを追いやすくなります。
作業範囲を限定し、必要な操作だけ任せる
権限設定で見るのは、主に「作業できる範囲」と「範囲を越えるときの承認」です。サンドボックスとは、コマンドが触れるファイルや通信先を制限する仕組み。承認は、その制限の外へ出たいときなどに許可を求める手続きです。
ブログ原稿を直すなら、練習用フォルダに原稿のコピーだけを置き、「このファイルの誤字を直して」と頼んでみます。最初から写真や家計簿も入った大きなフォルダを渡すと、変更対象を把握しにくくなります。
作業場所の選び方に迷ったら、Codexのフォルダ選択と変更手順で、対象の場所を確認できます。
「承認を求める」でも範囲内の編集は進む
「承認を求める」を選んでも、編集のたびに確認が出るとは限りません。許可された範囲の読み書きや通常のコマンドは、Codexが追加の承認なしで進めることがあります。
原稿のコピーを渡した場合、そのファイルの書き換えが承認画面なしで進んでも、すぐに設定ミスとは判断できません。終わったら変更前との差分を見て、頼んだ箇所だけ直ったかを確認します。
「公開前に確認して」「このファイル以外は変更しないで」という依頼も添えておくと、任せる仕事が明確になります。技術的な制限と作業指示の両方を使い、結果も確かめる。この三つをセットにしておきたい所です。
作業する範囲が決まったら、使っているアプリの権限メニューを開いてみてください。
Codexの権限設定はどこ?アプリ・CLI・IDEの変更手順
🗨️ たかのひとことメモ
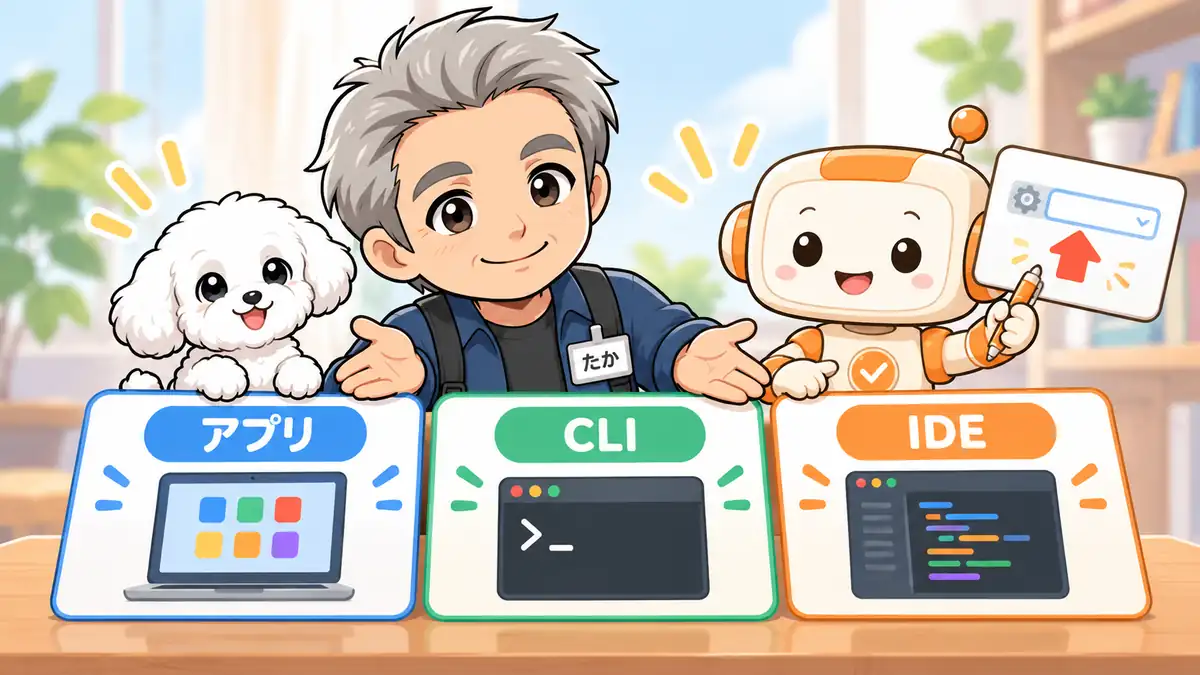
設定の入口は、使っている画面で違いますよ。まずは今いる場所から探してみてください。
デスクトップアプリは入力欄の下、CLIは /permissions、IDE拡張は入力欄の下の権限コントロールが入口です。CLIは文字で操作する画面、IDEはコードを書くソフトを指します。使っているものの手順だけ見れば大丈夫です。
導入がまだ済んでいない方は、CodexをWindowsにインストールする手順から進めてください。
アプリは入力欄の下にある権限メニューを開く
作業するチャットを開き、メッセージ入力欄の下にある権限のコントロールを探します。現在のモードを確認してからメニューを開き、利用できる設定を選びます。
公式資料の表示名は Ask for approval(承認を求める)、Approve for me(自動レビュー)、Full access(フルアクセス)です。設定によって、名前の付いた権限プロファイルも表示されます。プロファイルは、ファイルや通信の許可をまとめた設定です。
日本語の表記や選択肢は、アプリの版やアカウント、管理設定で変わる場合があります。この記事の名前と完全一致しなくても、現在の設定内容を確かめてください。
CLIは /permissions で現在の設定を確認する
Codex CLIの対話画面で、次のコマンドを入力します。WindowsのPowerShellにそのまま入れるコマンドではなく、起動済みのCodex内で使うものです。
/permissions権限の選択画面が開いたら、現在のプロファイルと候補を確認し、作業に合う範囲を選びます。一般的な原稿修正なら、まずは作業場所内の編集を許可し、範囲外の操作は承認を求める設定を検討します。
設定を選んだあとも、別のフォルダへの保存やネット接続で止まることはあります。そのときは確認内容を読み、何の許可が不足しているかを見ると、次の判断ができます。
IDE拡張は入力欄の権限コントロールから確認する
VS CodeなどのCodex拡張でも、入力欄の下にある権限コントロールを使います。開いているプロジェクトと現在の設定を確かめてから変更します。
設定ファイルを直接編集する前に、画面のメニューで目的の設定を選べるかを見ると手間が少なく済みます。会社の端末で選択肢が制限されている場合は、自分の設定だけでは変えられないこともあります。
設定の入口と各モードの基本は、OpenAI公式のサンドボックスと承認設定にも載っています。メニューを開けたら、次は各モードが何を変えるかを比べます。
承認を求める・自動レビュー・フルアクセスは何が違う?
🗨️ たかのひとことメモ
自動レビューでも、作業の柵は残ります。名前だけで全部お任せと思わない方が安心ですよ。
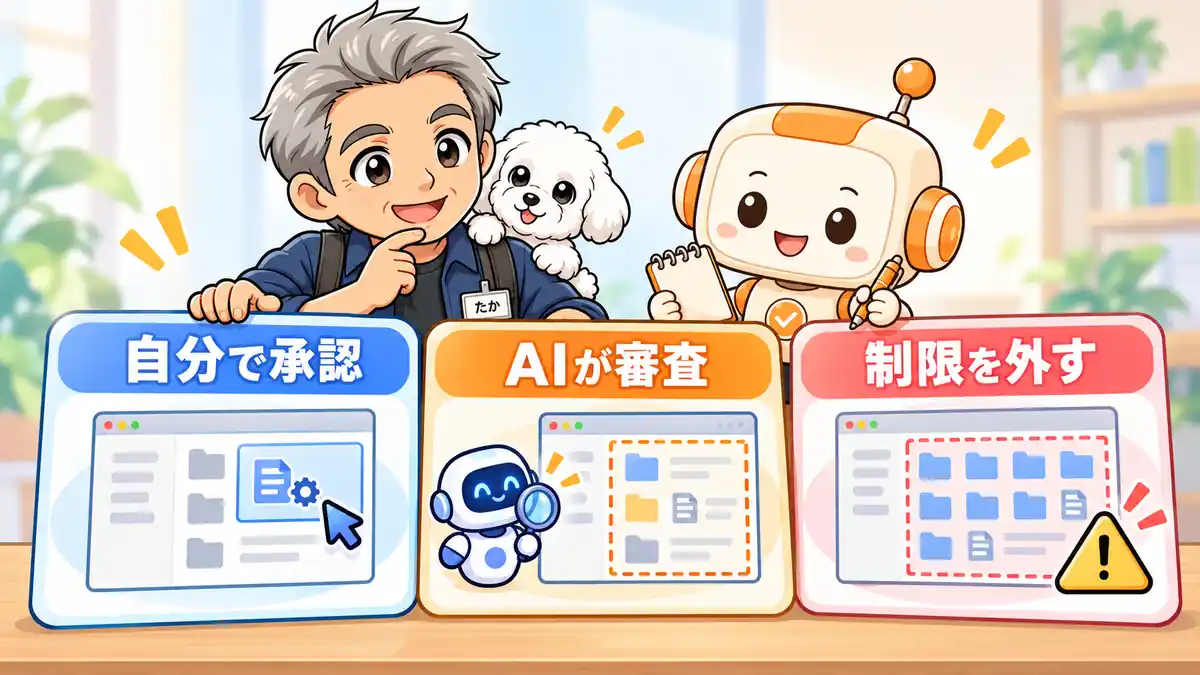
違いは、作業範囲の制限を残すか、承認を誰が判断するかです。「自動レビュー」と「フルアクセス」は、どちらも止まりにくく見えても仕組みが違います。速さだけで選ばず、任せたい仕事の範囲で比べてみてください。
「承認する人を変える」と「作業の制限を外す」を分けて見ると、選びやすくなります。
承認を求める設定は、境界を越えるときに自分で判断する
自分で承認する設定では、許可された作業範囲内の処理を進め、範囲外への書き込みや制限された通信などで確認を求めます。初めての作業で、Codexが何をしようとしているかをつかむのに向いています。
たとえば、原稿を別の保存先へ出す依頼で確認が出たら、保存先と操作内容を読んで判断します。承認画面を「面倒な停止」とだけ考えると、必要な確認まで飛ばしやすくなります。
自動レビューは別のAIが対象の承認依頼を審査する
自動レビューでは、対象となる承認依頼を別のAIが審査します。元のCodexは同じ制限の中で動き、許可された操作を続けます。設定を選んだだけで、自由に書き込める場所や通信先が増えるわけではありません。
審査で拒否されることもあり、判断が常に正しいという保証もありません。画面操作のアプリ承認など、人が確認する別の承認も残ります。繰り返す仕事に使う場合も、先に対象と操作を絞っておきたい所です。
対象や限界の詳細は、自動レビューの仕組みと限界で確認できます。
フルアクセスはファイルと通信の制限を広く外す
フルアクセスは、ローカルコマンドのサンドボックス制限を外し、承認待ちなしで動く設定です。原稿のあるフォルダ以外も触れられる範囲が広がるので、変更の影響も大きくなります。
一方で、OSの権限、会社の管理設定、外部サービスや画面操作の確認が全部消えるわけではありません。「確認が出たからフルアクセスにする」という選び方は避け、必要な保存先だけを許可できないかを先に見ます。
モードの違いが分かったら、実際の承認依頼で読む場所を三つに絞ってみましょう。
承認画面が出たら「対象・操作・送信先」を確認しよう
🗨️ たかのひとことメモ
許可する前に、どこをどう触るかを一度見る。それだけでも判断しやすくなりますよ。
承認するときは、対象、操作、外部へ送る内容を確認します。長いコマンドをすべて読めなくても、「この原稿を直す」「指定先へ保存する」まで分かると判断しやすくなります。分からない部分は、実行前に説明を頼めます。
どのファイルを、どう変更するのか
まず、対象のファイル名やフォルダと、読み取り・書き換え・削除のどれを行うかを見ます。同じ原稿作業でも、コピーの誤字修正と、元ファイルの削除では影響が違います。
依頼が「下書きを作る」なのに削除や公開が含まれていたら、そのまま許可せず、依頼範囲を言い直します。「実行前に、変更対象と操作、残るファイルを日本語で説明して」と頼むと、確認する材料がそろいます。
外部通信は接続先と送る内容を確認する
通信の許可が出たら、接続先と送る内容を確認します。公開されている公式資料の取得と、原稿や顧客情報を外部サービスへ送る操作では、確認する点が違います。
WordPressへの下書き保存と公開も分けて依頼します。「下書きとして保存し、公開は確認後にする」と伝え、保存後の状態を見ます。Codexのローカル権限だけで、外部サービスのすべての操作を制御できるとは限りません。
この表は依頼例です。同じ通信でも、読むだけか、外部の状態を変えるかまで見ておくと、許可の意味がはっきりします。
秘密情報や誤操作への備えも確認したい方は、Codexの危険性と安全に使うためのルールを読んでおくと、任せる範囲を判断しやすくなります。
一度の許可と継続する許可を区別する
承認画面に「今回だけ」「セッション中」などの選択肢がある場合は、有効範囲も見ます。セッションは、その作業を続けている間のまとまりです。必要な操作を進められる、狭い範囲の許可から選びます。
継続する許可では、後から似た操作が確認なしで進む場合があります。どのコマンドや対象に効く許可なのかが分からなければ、先に説明を頼んでください。選択肢がない画面で、同じ仕組みが使えるとは考えません。
承認の読み方が分かっても何度も止まるときは、何に止められたかを切り分けます。
Codexで毎回承認が出るときは、止まる理由を切り分ける
🗨️ たかのひとことメモ
何度も止まると、全部許可したくなりますよね。まずは理由を一つずつ見てみるのが近道です。
承認が頻繁に出るときは、保存先、通信、審査の拒否、OS側の問題を分けて確認します。止まった理由によって対応は変わります。何でも権限を広げて解決しようとすると、必要以上の範囲まで許可してしまいます。
作業フォルダ外への書き込みと通信制限を確認する
原稿は作業フォルダ内でも、完成ファイルの保存先が別のフォルダなら、追加の承認が必要になることがあります。一時ファイルをどこへ作るかも関係します。
「完成稿もこの作業フォルダへ保存して」と依頼をそろえるだけで、範囲外への書き込みを避けられる場合があります。別の場所が必要なら、用途と対象フォルダを確認して、その場所に限った許可を検討します。
通信で止まった場合は、接続先を見て、作業に必要な取得かを確認します。記事の調査で公式資料を読む場面でも、コマンドのネット接続が制限されていれば、承認が必要になることがあります。
サンドボックスの制限・自動レビューの拒否を区別する
サンドボックスが操作を止めたときは、許可された範囲を越えようとした可能性があります。自動レビューが拒否したときは、審査理由を読んで、依頼と操作が合っているかを確かめます。
拒否された操作を別のコマンドへ言い換えて押し通すのは避けます。対象を原稿のコピーに縮める、外部送信をやめてローカル保存にするなど、影響を減らす方法を検討します。必要な操作なら、理由と範囲を確認して人が判断します。
Windowsの初回設定や会社の管理制限を確認する
Windowsのサンドボックスは、初回の設定に管理者の承認が必要な場合があります。このセットアップは、普段の作業をフルアクセスにすることとは別です。
公式では、より強い elevated(管理者承認で準備する方式)を推奨し、セットアップできない場合の代替として unelevated を案内しています。会社の端末では、管理方針で代替方式も選べないことがあります。
初回設定の失敗やOS側のエラーなら、Windowsサンドボックスの設定と対処を確認します。会社の管理制限が理由なら、表示されたエラーと必要な作業を管理担当へ伝えると相談しやすいです。
画面で選んだ設定を毎回使いたい場合だけ、次の設定ファイルの話へ進んでください。
CLIで権限の既定値を変えるときのconfig.toml
🗨️ たかのひとことメモ
ここは必要な人だけで大丈夫です。設定例を丸ごと足す前に、今の設定を見ておきたいですね。
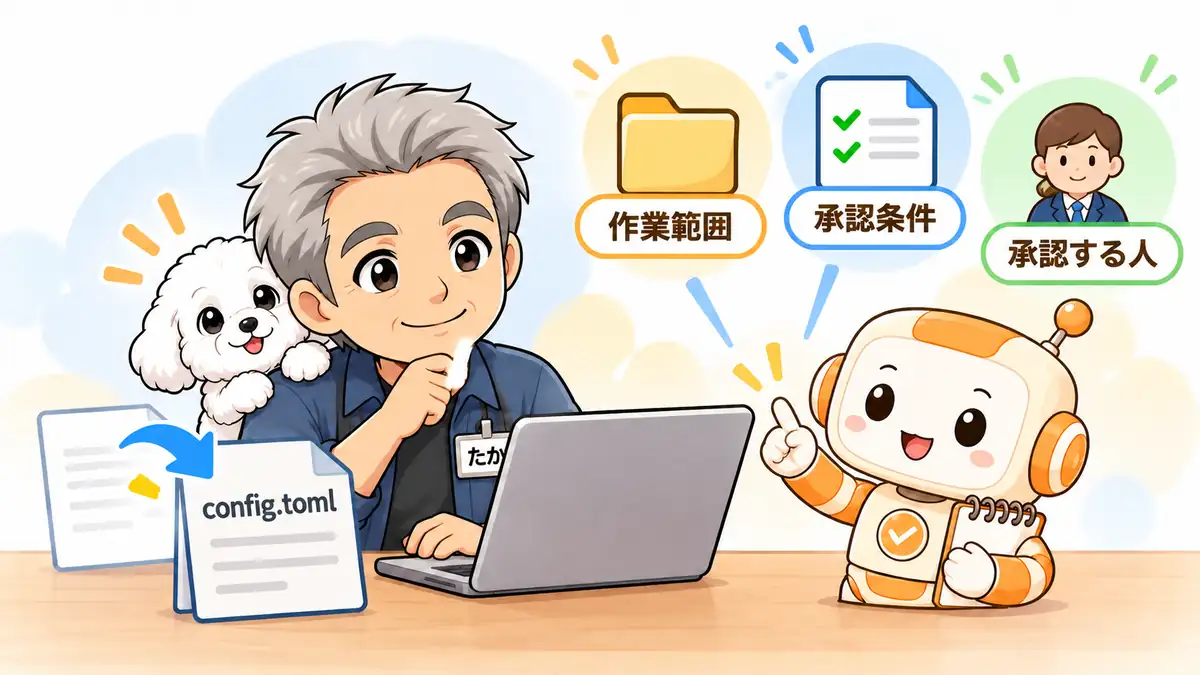
CLIで起動時の設定をそろえるなら、config.tomlという設定ファイルを使います。アプリのメニューで足りている人は、無理に編集しなくても大丈夫。編集する場合は元のファイルをコピーし、同じ項目を重ねて追加しないようにします。
ユーザー設定とプロジェクト設定の場所を確認する
個人の設定は ~/.codex/config.toml にあります。~ は自分のユーザーフォルダを表すので、通常のWindows環境では C:\Users\ユーザー名\.codex\config.toml が目安です。CODEX_HOMEで保存場所を変えている環境では場所も変わります。
特定の仕事にだけ使う設定は、プロジェクト内の .codex/config.toml に置けます。ただし、Codexが信頼済みと判断したプロジェクトの設定だけが読み込まれます。
起動時の指定やプロジェクト設定が個人設定を上書きする場合もあります。変更が効かないときは、config.tomlの基本設定で場所と優先順位を確認します。会社の強制設定は、自分の設定では外せません。
sandbox_mode・approval_policy・approvals_reviewerを分けて読む
従来方式の設定では、sandbox_mode は作業範囲、approval_policy は承認を求める条件、approvals_reviewer は承認する相手です。作業場所内で編集し、境界を越えるときは自分が判断する例は次の組み合わせです。
sandbox_mode = "workspace-write"
approval_policy = "on-request"
approvals_reviewer = "user"
これは設定の意味を読むための最小例です。既存の同名項目や、会社の管理設定、新方式の権限プロファイルを先に確認し、必要な項目だけを編集します。ファイルの末尾に貼ると、別の設定グループの中へ入ってしまうこともあります。
auto_review は承認先を別のAIへ変える値です。never は承認を求めない値ですが、制限された操作まで自由にできる値ではありません。承認を求められず、作業が止まる組み合わせもあるので、名前だけで選ばないようにします。
新しい権限プロファイルと従来設定を混ぜない
新方式では、default_permissions と permissions の設定で、ファイルと通信の許可をまとめます。2026年10月4日時点ではベータです。従来の sandbox_mode などと組み合わせて、両方の制限が足し合わされる仕組みではありません。
読み込まれる設定に sandbox_mode がある場合などは、従来方式が使われます。新方式へ変えるなら、既存設定と起動時の指定を確認してから移します。通信先のルールにも追加の前提があるので、設定例の一部だけをコピーしないようにします。
使う予定がある場合は、権限プロファイルの公式仕様で現在の条件を確認してください。設定名を全部覚えるより、自分が使う方式を一つにそろえる方が見通しがよくなります。
設定を変える前に引っかかりやすい疑問を、最後に確認しておきましょう。
Codexの権限設定でよくある質問
🗨️ たかのひとことメモ
「自動なら全部OK?」は、ここで確かめておきたい所です。設定と指示の役割を分けて見ます。
権限設定で迷いやすいのは、「承認が出ないこと」と「何でも許可されること」を同じに考えてしまう場面です。自動レビュー、フォルダ選択、作業指示の違いを押さえると、任せる範囲を決めやすくなります。
自動レビューにすればすべて承認されますか?
すべて承認されるわけではありません。対象となる承認依頼を別のAIが審査し、拒否することもあります。作業範囲の制限も残ります。
承認を求める設定なら、毎回の編集前に確認されますか?
毎回とは限りません。許可された作業範囲内の編集や通常のコマンドは、追加の承認なしで進むことがあります。結果の差分は自分でも確認してください。
フルアクセスでも確認が出ることはありますか?
あります。フルアクセスはローカルコマンドのサンドボックスと承認の制限を広く外しますが、画面操作や外部ツールなどには別の確認が残る場合があります。会社やサービス側の制限も別です。
フォルダ選択と権限設定は同じですか?
別の設定です。フォルダ選択は作業の中心を決め、権限設定はコマンドが読み書きできる範囲や承認の扱いを決めます。選択したフォルダの外を一切読めないとは限りません。
AGENTS.mdに「変更禁止」と書けば技術的に防げますか?
AGENTS.mdはCodexへの作業指示であり、ファイルへの書き込みを技術的に遮断する仕組みではありません。変更を防ぎたい場所は、権限の制限やOS側のアクセス制御でも守ります。
自分の設定で何が進むかを確認したら、最初の依頼を小さく決めてみてください。
まとめ|作業範囲を確認してから、必要な権限だけ許可しよう
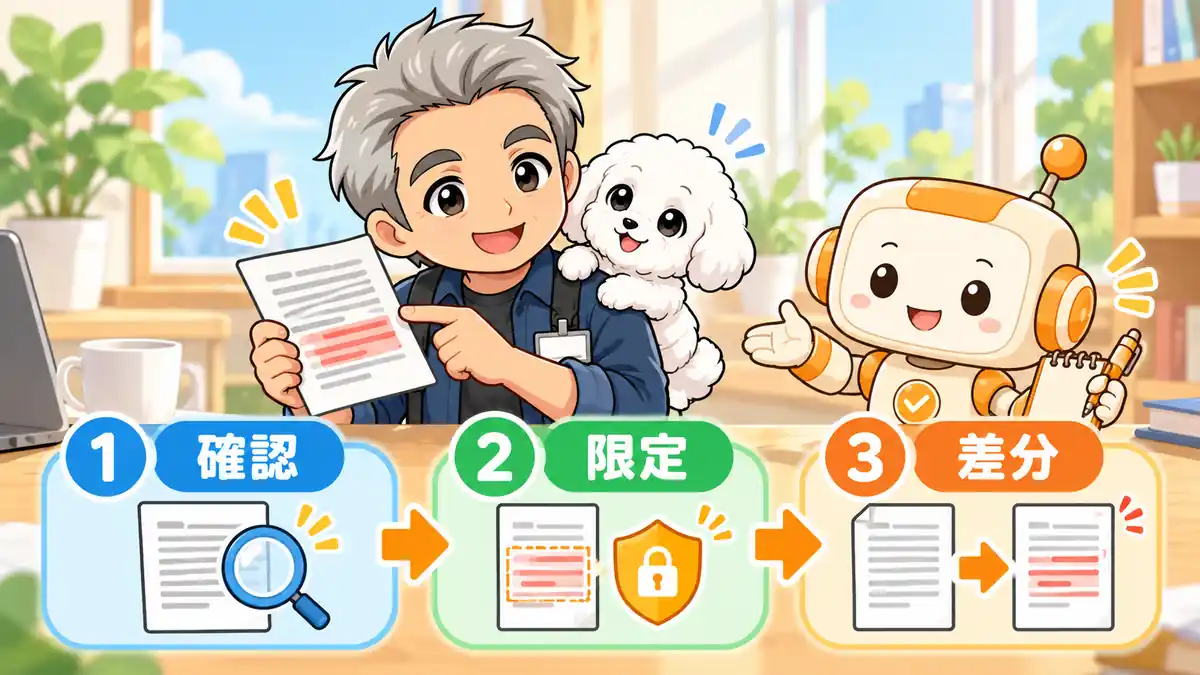
🗨️ たかのひとことメモ
全部の設定を覚えなくても、最初の一歩は踏み出せますよ。今の範囲を確かめる所からです。
Codexの権限設定は、作業できる範囲と、承認を判断する相手を分けて見ると分かりやすくなります。初心者なら、練習用フォルダと原稿のコピーを用意して、承認を求める設定から始めるのが一案です。
- 設定場所は、アプリ・IDEなら入力欄の下、CLIなら /permissions。まず現在のモードを確認します。
- 自動レビューでも作業範囲の制限は残ります。フルアクセスと同じには考えません。
- 承認依頼では対象・操作・送信先を確認します。一度の許可か、継続する許可かも見ます。
- 頻繁に止まるときは、保存先・通信・拒否理由・Windowsの設定を切り分けます。
最初の依頼は、「この原稿のコピーだけを対象に、誤字を修正して。終わったら変更箇所を教えて」くらいに絞ってみてください。作業後に差分を見て、依頼した範囲で終わったかを確認します。
任せる範囲が見えると、許可する判断もしやすくなります。まずは一つのファイルで、依頼から結果の確認まで試してみてください。